PHPの脆弱性でWordPressは危険に?「PHP2Shell」の被害と脱WordPress論を考える
2026年10月、プログラミング言語PHPに重大な脆弱性が見つかり、Web業界で大きな話題になりました。
SNSやYouTubeでは、このニュースに関連してWordPressの危険性を指摘し、別のCMSへの移行を勧める発信も見られました。
しかし、今回脆弱性が見つかったのはPHPであり、WordPress本体ではありません。
WordPressはPHPを利用しているため、今回の問題と無関係ではありません。ただし、PHPに脆弱性が見つかったことと、WordPressというCMSの安全性が他のCMSより劣っていることは、別の話です。
今回のPHP2Shellでは何が起き、実際にどんな被害が確認されたのでしょうか。また、CMSの安全性は何を基準に判断すべきなのでしょうか。
2026年11月14日時点の情報をもとに整理します。
PHP2Shellとは?何が危険だったのか
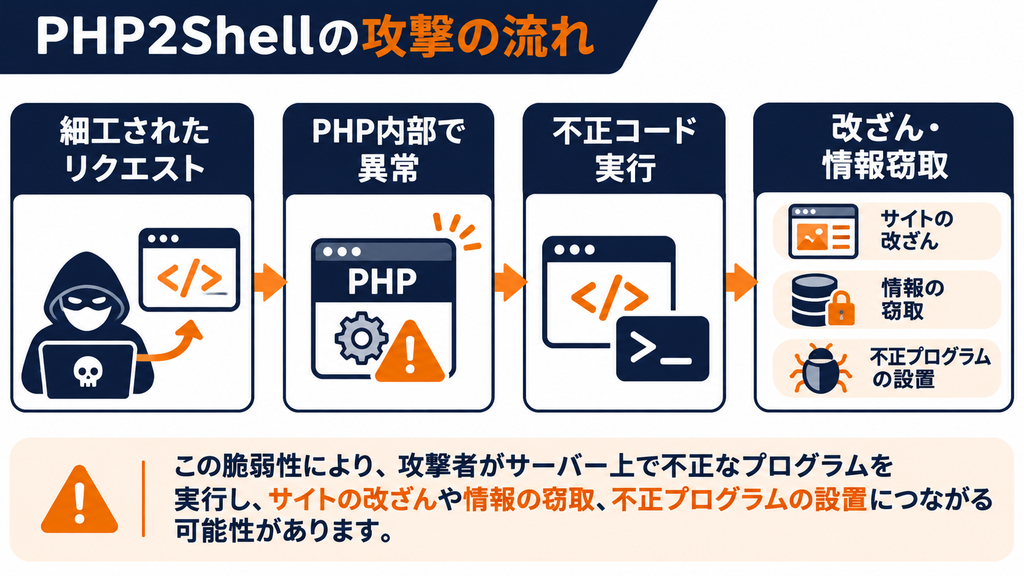
2026年10月21日に公表された「PHP2Shell」は、PHPのメモリ管理に関する2つの重大な脆弱性(CVE-2026-109618/CVE-2026-109619)の総称です。
攻撃者が細工したリクエストを送ることで、条件によってはサーバー上で不正なプログラムを実行できる可能性があります。
これは「リモートコード実行」と呼ばれ、サイトの改ざんや情報の窃取、不正プログラムの設置などにつながり得る深刻な問題です。
特に危険なのは、WordPressなどのアプリケーションが処理を始める前の段階で攻撃が成立する場合があることです。
つまり、WordPress本体やプラグインを最新の状態にしていても、その下で動くPHPが未修正であれば、今回の攻撃を防げるとは限りません。
WordPressだけの問題ではない
PHPはWordPress以外にも、さまざまなWebアプリケーションやシステムで使用されています。
今回のPHP2Shellも、WordPressに限定された脆弱性ではありません。
実際にIPAは、Webサイトだけでなく、VPN機器やセキュリティ機器の管理画面など、PHPを利用しているさまざまな製品への注意を呼びかけています。
WordPressで発見された欠陥でも、WordPressだけを狙った攻撃でもないのです。
もちろん、PHPを使っているWordPressサイトでは、サーバー環境によって影響を受ける可能性があります。
しかし、問題がPHPにある以上、確認すべきなのはWordPressを使用しているかどうかだけではなく、PHPがどのような環境で動き、必要な修正が適用されているかという点です。
実際に攻撃や被害は発生したのか
今回の脆弱性は、将来的な危険性が指摘されただけではありません。
2026年10月26日、米国のサイバーセキュリティ機関CISAは、PHP2Shellの2つの脆弱性を、実際に悪用が確認された脆弱性の一覧に追加しました。
さらに11月12日には、セキュリティ企業Check Pointが、PHP2Shellを利用した実際のシステム侵害を公表しています。
攻撃者は修正前のセキュリティ機器に侵入し、さらに別の脆弱性を利用して管理者権限を取得。一部では、内部ネットワークへの侵入や破壊行為まで確認されました。
重要なのは、この被害が一般的なWordPressの企業サイトではなく、PHPを使用するセキュリティ機器で発生したことです。
WordPressでも攻撃が技術的に成立することは実証されていますが、それとWordPressサイトに大規模な被害が発生したという話は区別する必要があります。
レンタルサーバー側でも対策が実施された
日本のレンタルサーバー各社でも、今回の脆弱性への対応が進められました。
例えばXserverでは、2026年10月26日6時20分までに、対象となるレンタルサーバーのPHP 5.1〜8.5への修正適用を完了しています。
開発元のサポートが終了した古いPHPにも、独自の修正パッチが適用されました。
Xserverは11月2日時点で、今回の脆弱性を悪用した顧客サイトへの不正アクセス被害報告は受けていないと公表しています。
ここで分かるのは、同じPHPを利用していても、サーバー事業者の対応状況によってリスクが変わるということです。
また、修正パッチが適用されている場合、画面に表示されたPHPのバージョン番号だけでは対策状況を判断できないこともあります。
ただし、今回の脆弱性が修正されていても、サポート終了済みのPHPを使い続けることには別のリスクがあります。
なぜPHPの脆弱性が「脱WordPress」の話になるのか
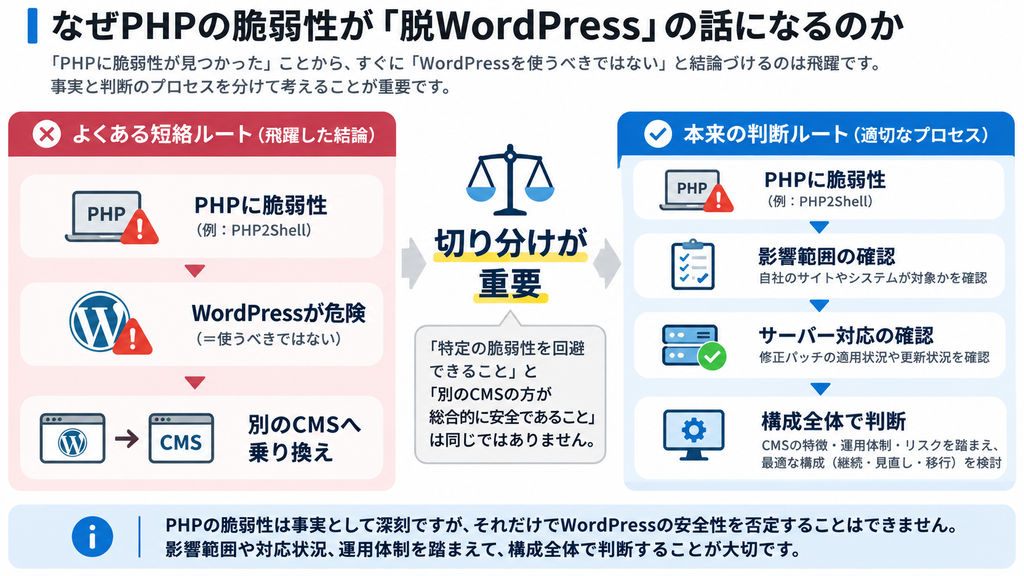
今回、PHPの脆弱性に関連して、WordPressから別のCMSへの移行を勧める声も上がりました。
確かに、WordPressはPHPを使用しています。PHPを使用しないCMSに移行すれば、今回のPHP2Shellという攻撃経路をなくすことは可能です。
しかし、特定の脆弱性を回避できることと、別のCMSの方が総合的に安全であることは同じではありません。
今回のPHP2Shellから分かるのは、PHPに重大な欠陥が存在し、修正前の環境では深刻な被害につながる可能性があったということです。
それだけで、WordPressのセキュリティ設計が他のCMSより劣っていると判断することはできません。
WordPressにはWordPress固有のリスクがあり、ほかのCMSにもそれぞれ異なるリスクがあります。
別のCMSへの移行が有効な場合もありますが、それを判断するには、移行先の仕組みや運用方法まで比較する必要があります。
そこで、WordPressの代替候補として注目されているEmDashとmicroCMSを例に、どのような違いがあるのかを見てみます。
EmDashとmicroCMSは安全なのか
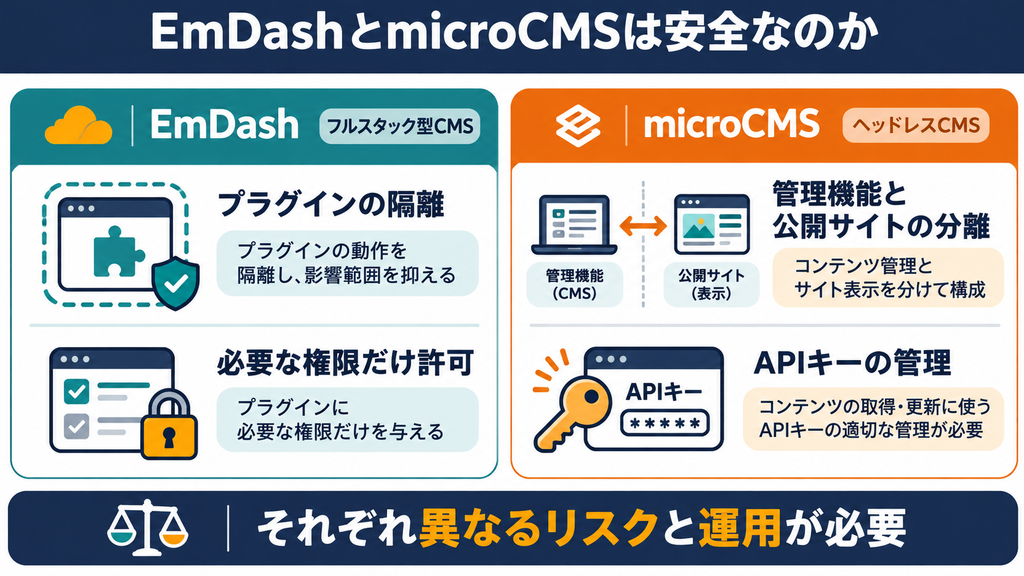
EmDash:プラグインの権限を制限する仕組み
EmDashは、Cloudflareが2026年に公開したオープンソースCMSです。AstroというWeb開発フレームワークを基盤としています。
セキュリティ面で特徴的なのは、プラグインの動作を隔離する仕組みです。
WordPressでは通常、プラグインのPHPコードがWordPress本体と同じ実行環境で動くため、プラグインに脆弱性があるとサイト全体に影響が及ぶ場合があります。
EmDashでは、隔離に対応したプラグインに対し、必要な権限だけを許可できます。
例えば、記事の読み取りだけが必要なプラグインに、記事を書き換える権限を与えないといった制限が可能です。
これは、プラグインに問題が発生した場合の被害範囲を抑えるうえで、合理的な設計です。
ただし、すべてのプラグインが隔離されるわけではありません。EmDashには本体と同じプロセスで動く「ネイティブプラグイン」もあり、こちらには隔離の保護が適用されません。
また、EmDash本体だけでなく、AstroやNode.jsなどの関連技術にも継続的な更新が必要です。
プラグインの安全性を高める仕組みを備えていても、システム全体の安全性まで保証されるわけではありません。
microCMS:管理機能と公開サイトを分離する仕組み
microCMSは、記事やお知らせなどのコンテンツ管理に特化した国産のヘッドレスCMSです。
WordPressとの大きな違いは、コンテンツを管理する仕組みと、Webサイトを表示する仕組みが分かれていることです。
例えば、microCMSで記事を管理し、別に構築した静的サイトに表示する構成が考えられます。
公開サーバーにCMS本体やデータベースを置かずに済む構成なら、外部から攻撃される経路を減らせます。
また、microCMS本体のインフラは提供会社が管理するため、利用者がCMS側のサーバーを直接更新する必要はありません。
一方で、公開サイトの仕組みは別途必要です。構築方法によっては、Node.jsなどの実行環境やライブラリを管理する必要があります。
さらに、microCMSと公開サイトの間では、APIキーという認証情報を使ってデータをやり取りします。
このAPIキーに書き込み権限があり、第三者に知られてしまった場合、コンテンツの不正な書き換えにつながる可能性があります。microCMSの公式ドキュメントでも、APIキーの取り扱いについて注意喚起されています。
管理機能を分離するメリットはありますが、その間を安全につなぐための実装や権限設定が必要です。
2つのCMSの違い
| 比較項目 | EmDash | microCMS |
|---|---|---|
| CMSの方式 | フルスタック型 | ヘッドレス型 |
| セキュリティ上の特徴 | プラグインの隔離と権限制限 | 管理機能と公開サイトの分離 |
| 主な注意点 | 非隔離プラグイン、実行環境の更新 | APIキー、公開サイト側の実装 |
| CMSインフラの管理 | 原則として運用者側 | 提供会社側 |
※管理範囲は、採用するホスティングサービスや構築方法によって異なります。
なお、公開サイトを静的化することは、WordPressでも構成次第で可能です。
安全性に関する違いは、CMSの製品名だけでなく、どのような構成で実装するかによっても生まれます。
PHP以外の技術も安全とは限らない
PHP2Shellが公表された2026年10月21日には、Node.jsでも重大な脆弱性(CVE-2026-111497)が公表されました。
圧縮データを処理するBrotliというライブラリの欠陥で、条件によっては情報漏えいや不正なコード実行につながる可能性がありました。
また、Linuxカーネルにも重大な脆弱性が発見されており、PHP2Shellによる侵入後に別の欠陥を悪用して管理者権限を取得する攻撃も報告されています。
これらは、Node.jsやLinuxがPHPより危険だという話ではありません。
ある技術の脆弱性を避けるために別の技術を選んでも、その技術には別の脆弱性が存在する可能性があるということです。
MicrosoftやCloudflareでも不正アクセスは発生している
セキュリティに関する問題は、ソフトウェアの欠陥だけで起きるわけでもありません。
Microsoftは2024年、古いテスト用アカウントを足掛かりとした不正アクセスを公表しました。経営幹部など一部の社内メールが閲覧され、情報が持ち出されています。
EmDashを開発したCloudflareも、2023年に流出した認証情報を利用され、社内システムへ侵入されています。
ただしCloudflareでは、アクセス制限などによって攻撃者の行動範囲を抑え、顧客システムへの被害を防げたと説明しています。
この事例で重要なのは、侵入が発生したことだけではありません。
侵入を完全に防ぐことができなくても、被害を広げないための仕組みが機能したという点です。
どれほど高度な技術を採用しても、将来にわたる安全性を保証することは困難です。
だからこそ、脆弱性を防ぐだけでなく、発見後の対応や侵入時の被害軽減まで含めたセキュリティ対策が必要になります。
WordPressのセキュリティ対応体制も評価したい
ここで改めて、WordPress自体のセキュリティ対応についても確認しておきます。
WordPressには、世界中の開発者や研究者が参加する活発なコミュニティがあります。
公式情報によると、セキュリティチームには50人以上の専門家が関わり、脆弱性の報告や検証、修正を継続的に行っています。
2026年10月29日の公式報告では、同年に3,000件を超えるセキュリティ報告を受け付けたことが公表されました。
これは3,000件の脆弱性が発見されたという意味ではありません。また、報告件数や修正件数だけで安全性を比較できるわけでもありません。
しかし、脆弱性が発見されたときに、調査・修正・更新を行う体制が継続的に機能していることは、CMSを選ぶうえで重要な評価材料です。
もちろん、WordPress本体だけでなく、テーマやプラグインの更新も欠かせません。修正プログラムが提供されていても、実際のサイトに適用されなければリスクは残ります。
「これを選べば安全」ではなく、管理できるリスクで選ぶ
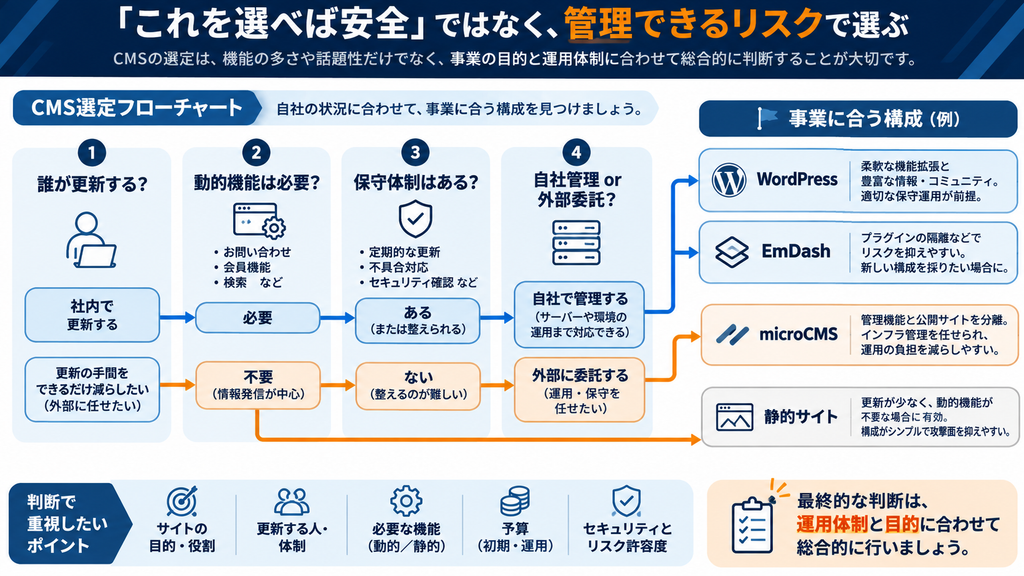
WordPress、EmDash、microCMSには、それぞれ異なる特徴があります。
しかし、新しい技術だから安全、利用者が多いから危険、と単純に判断することはできません。
今は問題が見つかっていなくても、将来新たな脆弱性が発見される可能性があります。
「これを選べば今後も安全」と保証できるCMSはありません。
CMSの選定で重要なのは、採用する技術の特徴に加え、事業の目的や運用体制に合っているかどうかです。
例えば、サーバーを管理する担当者がいないなら、インフラの保守を提供会社に任せられるサービスが候補になります。
更新する情報が少なく、動的な機能も必要なければ、静的サイトを検討する意味があります。
一方で、現在のWordPressを適切に保守できているなら、今回のニュースだけを理由に別のCMSへ移行する必要はありません。
さらに、CMSの選択ではサイバー攻撃以外のリスクも考える必要があります。
サービスが終了した際にデータを移行できるか。担当者が変わっても更新できるか。障害が発生したときに復旧できるか。
こうした点も、事業を継続するうえでは重要です。
今回のPHP2Shellを受けてWordPressを利用している事業者がまず確認したいのは、サーバーの対策状況、PHPやプラグインの更新状況、保守契約の範囲、バックアップと復旧方法です。
CMSを変更すること自体が目的ではありません。必要な機能を維持しながら、自社でリスクを管理できる状態にすることが目的です。
Webサイトの仕組み選びから、hakubi codeにご相談ください
今回のPHP2Shellは、実際の攻撃や被害が確認された重大な脆弱性でした。
ただし、PHPに脆弱性が発見されたことを理由に、WordPressというCMS全体の安全性を否定するのは適切ではありません。
WordPressには、長年にわたって脆弱性の報告と修正を続けてきたコミュニティがあります。一方、EmDashやmicroCMSにも、異なるアプローチで安全性を高める仕組みがあります。
大切なのは、話題になった技術を避けたり、新しい技術を選んだりすることではなく、事業の目的と運用体制に合った仕組みを選ぶことです。
hakubi codeは、「Webのセカンドオピニオン」として、Webサイトの制作方法やCMSの選定段階からご相談を承ります。
WordPressありきでも、脱WordPressありきでもありません。
現在のサイトを使い続けるべきか、構成を見直すべきか。あるいは、新しく制作するならどのような仕組みを採用するのが適切なのか。
必要な機能、予算、更新頻度、保守体制、セキュリティリスクまで整理し、お客様の事業と運用体制に合った実装方法をご提案します。
参考資料
※2026年11月14日時点で確認した資料です。
何を依頼すべきか決まっていない段階でも相談できます
目的や予算、必要なページが固まっていなくても問題ありません。
まずは事業と現在の状況を確認し、ホームページ・シングルページ・LPのどれが適切かを整理します。
既存サイトがある場合は、無料診断からご相談いただけます。